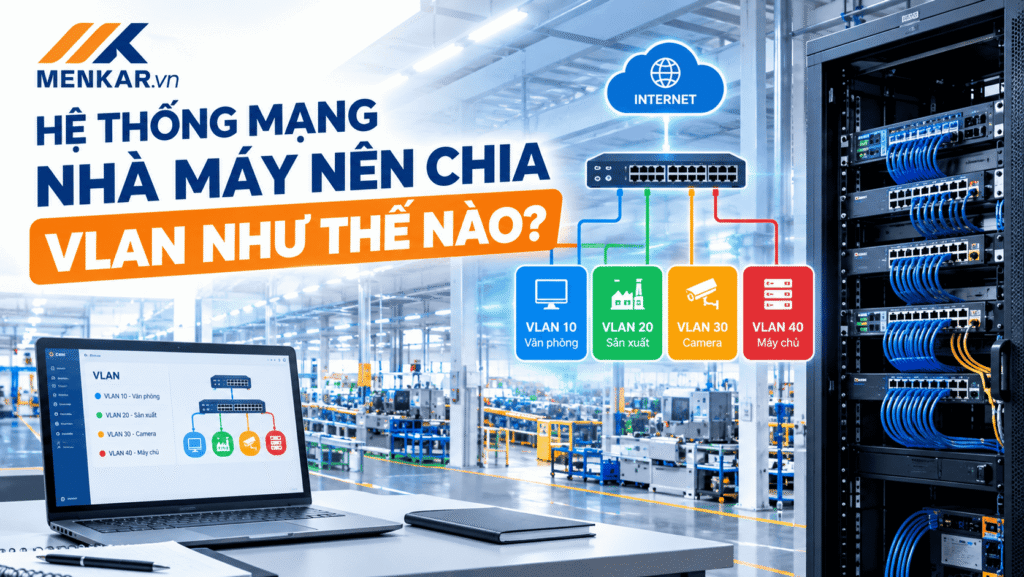
Khi xây dựng VLAN nhà máy, doanh nghiệp thường gặp một câu hỏi:
Có nên để toàn bộ máy tính, camera, WiFi và thiết bị sản xuất chung một mạng hay chia thành nhiều VLAN?
Với nhà máy quy mô nhỏ, việc sử dụng một mạng phẳng có thể vẫn hoạt động. Nhưng khi số lượng thiết bị tăng lên, mạng sẽ nhanh chóng trở nên khó quản lý.
Một nhà máy hiện đại có thể đồng thời có:
- Máy tính văn phòng.
- Server và ERP.
- Camera CCTV.
- Access Point.
- Máy in.
- Máy chấm công.
- PLC.
- HMI.
- Robot.
- Thiết bị IoT.
- Máy quét mã vạch.
- Thiết bị kỹ thuật.
Nếu tất cả cùng nằm trong một mạng Layer 2, việc kiểm soát truy cập, khoanh vùng sự cố và bảo vệ các hệ thống quan trọng sẽ khó khăn hơn.
Theo hướng dẫn về mạng công nghiệp của Cisco, segmentation là thành phần quan trọng để tạo các vùng tin cậy và hạn chế luồng dữ liệu không cần thiết giữa các hệ thống; VLAN là một trong những phương pháp truyền thống để phân đoạn mạng tại khu vực sản xuất.
Trong khi đó, NIST khuyến nghị tách mạng ICS/OT khỏi mạng doanh nghiệp khi có thể; nếu hai mạng cần kết nối thì nên kiểm soát bằng thiết bị bảo vệ biên và chỉ cho phép các luồng cần thiết đi qua.
Vậy VLAN nhà máy nên chia như thế nào để vừa dễ quản lý, vừa đảm bảo hiệu năng và an toàn?
VLAN là gì và vì sao nhà máy nên sử dụng?
VLAN là phương pháp phân chia một hạ tầng switch vật lý thành các mạng logic khác nhau.
Ví dụ cùng một hệ thống switch có thể chia thành:
VLAN 10 – Văn phòng
VLAN 20 – Camera
VLAN 30 – Sản xuất
VLAN 40 – WiFi nhân viên
VLAN 50 – Guest
Mỗi VLAN hoạt động như một mạng logic riêng. Khi các VLAN cần giao tiếp với nhau, lưu lượng phải đi qua thiết bị Layer 3 như router, Layer 3 switch hoặc firewall để áp dụng chính sách phù hợp. Cisco mô tả VLAN là một mạng được phân đoạn logic; lưu lượng giữa các VLAN cần được chuyển tiếp qua thiết bị Layer 3.
Điểm quan trọng nhất:
VLAN không chỉ để “chia IP”, mà còn là nền tảng để kiểm soát luồng giao tiếp giữa các nhóm thiết bị.
Đặc biệt trong môi trường nhà máy, việc phân đoạn giúp hạn chế việc một sự cố tại một khu vực lan sang các hệ thống khác. NIST cũng đánh giá segmentation/segregation là một trong những khái niệm kiến trúc hiệu quả để bảo vệ hệ thống ICS.
Có phải mỗi loại thiết bị nên tạo một VLAN?
Không nhất thiết.
Đây là điểm rất quan trọng.
Không nên áp dụng máy móc:
“Một thiết bị = một VLAN.”
Mục tiêu của VLAN là phân chia theo chức năng, mức độ tin cậy, nhu cầu giao tiếp và rủi ro, chứ không phải chia càng nhiều càng tốt.
Cisco cũng sử dụng khái niệm phân đoạn theo functional area và cell/area zone trong kiến trúc mạng sản xuất.
Ví dụ:
Máy tính kế toán + máy tính nhân sự + máy tính kinh doanh
có thể cùng thuộc VLAN văn phòng nếu chính sách bảo mật cho phép.
Nhưng:
Camera + PLC + WiFi khách
không nên mặc định nằm trong cùng VLAN chỉ vì đều sử dụng Ethernet.
Hãy chia VLAN theo mục đích và chính sách truy cập, không phải theo số lượng thiết bị.
Mô hình VLAN nhà máy tham khảo
Một nhà máy quy mô vừa có thể bắt đầu với mô hình:
Internet
   │
Firewall
   │
Core / Layer 3 Switch
   ├── VLAN 10: Office
   ├── VLAN 20: CCTV
   ├── VLAN 30: OT / Production
   ├── VLAN 40: WiFi Staff
   ├── VLAN 50: Guest
   └── VLAN 99: Network Management
Sau đó Core kết nối xuống các switch khu vực:
Core Switch
   │
   ├── Switch văn phòng
   ├── Switch xưởng A
   ├── Switch xưởng B
   ├── Switch kho
   └── Switch WiFi/CCTV
Với nhà máy lớn, có thể tiếp tục chia OT theo từng cell/area hoặc khu vực sản xuất. Cisco khuyến nghị segmentation theo cell/area trong mạng tự động hóa công nghiệp, với VLAN kết hợp ACL hoặc firewall tại ranh giới giữa các vùng.
VLAN văn phòng nên thiết kế thế nào?
VLAN Office dành cho các thiết bị IT thông thường như:
- Máy tính.
- Laptop.
- Máy in.
- Một số thiết bị văn phòng.
- Điện thoại IP nếu chính sách cho phép.
Ví dụ:
VLAN 10
192.168.10.0/24
Các thiết bị trong nhóm này có thể truy cập:
- Internet.
- Server.
- ERP.
- File Server.
- Máy in.
Nhưng không nên mặc định cho VLAN Office truy cập tự do đến:
PLC, HMI, hệ thống điều khiển hoặc thiết bị kỹ thuật quan trọng.
Nếu cần giao tiếp, nên quy định rõ:
Nguồn nào → đích nào → port/service nào → thời điểm nào.
Cisco cũng nhấn mạnh rằng thiết kế segmentation giúp áp dụng và duy trì chính sách bảo mật dễ hơn.
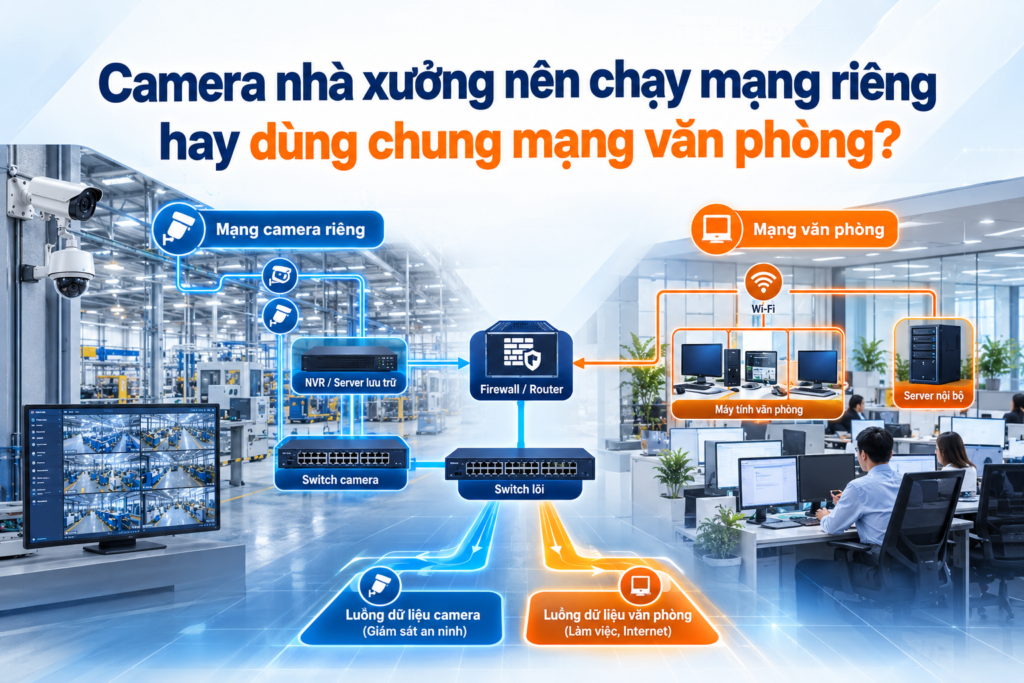
VLAN camera CCTV nên tách ra sao?
Đối với mạng camera nhà xưởng, nên cân nhắc một VLAN riêng.
Ví dụ:
VLAN 20 – CCTV
192.168.20.0/24
Camera IP và các thiết bị liên quan có thể được đưa vào VLAN này.
Mô hình:
Camera
↓
Switch PoE
↓
VLAN 20
↓
Core
↓
NVR
Việc tách CCTV giúp doanh nghiệp:
- Dễ quản lý IP.
- Khoanh vùng sự cố.
- Hạn chế camera ảnh hưởng đến mạng văn phòng.
- Dễ áp dụng ACL.
- Dễ mở rộng hệ thống.
Ví dụ:
VLAN Office → NVR: cho phép xem camera.
Nhưng:
VLAN Guest → Camera: chặn.
Camera → Internet: chỉ cho phép khi thực sự cần.
Đặc biệt, không nên để người dùng Guest hoặc thiết bị văn phòng truy cập trực tiếp vào camera chỉ vì chúng đang dùng chung switch.
VLAN sản xuất/OT có gì khác?
Đây là VLAN cần được thiết kế cẩn thận nhất.
Nhóm OT/Production có thể bao gồm:
- PLC.
- HMI.
- SCADA.
- Máy móc.
- Robot.
- Industrial PC.
- Thiết bị tự động hóa.
Không nên xem VLAN OT giống hệt VLAN văn phòng.
NIST khuyến nghị mạng ICS được tách khỏi mạng doanh nghiệp vì đặc tính lưu lượng, yêu cầu vận hành và rủi ro khác nhau; nếu cần kết nối giữa hai mạng thì nên có kiểm soát tại ranh giới.
Ví dụ:
VLAN 30 – Production
Không nên cho:
Office → Production
tự do truy cập toàn bộ.
Thay vào đó:
Office → Firewall/DMZ → Dịch vụ cần thiết → OT
và chỉ mở những luồng cần thiết.
Cisco cũng khuyến nghị mô hình Industrial DMZ giữa vùng doanh nghiệp và vùng sản xuất trong kiến trúc nhà máy.
Có nên chia OT thành nhiều VLAN?
Với nhà máy lớn, nên cân nhắc.
Ví dụ:
VLAN 31 – Line A
VLAN 32 – Line B
VLAN 33 – Line C
VLAN 34 – Robot
VLAN 35 – SCADA
Cách này giúp giảm phạm vi ảnh hưởng khi xảy ra sự cố.
Ví dụ Line A gặp vấn đề mạng thì không nhất thiết toàn bộ Line B và Line C phải cùng nằm trong một broadcast domain.
Cisco mô tả việc chia Cell/Area thành các vùng mạng riêng và dùng thiết bị Layer 3/ACL hoặc firewall ở ranh giới để kiểm soát giao tiếp giữa các vùng.
Tuy nhiên, không nên chia quá nhỏ nếu không có lý do kỹ thuật.
VLAN càng nhiều không có nghĩa mạng càng tốt.
Nếu quá nhiều VLAN, quản lý IP, DHCP, ACL, routing và troubleshooting sẽ trở nên phức tạp.
VLAN WiFi và Guest nên chia thế nào?
WiFi trong nhà máy thường có ít nhất hai nhóm:
WiFi nhân viên
VLAN 40
Cho:
- Laptop.
- Điện thoại công việc.
- Máy tính bảng.
- Thiết bị cầm tay.
WiFi khách
VLAN 50
Chỉ nên cho:
- Internet.
Không nên cho Guest truy cập:
- Server.
- Camera.
- PLC.
- Máy tính văn phòng.
- Hệ thống sản xuất.
Ví dụ:
VLAN 50 Guest
     │
     └── Internet
thay vì:
VLAN 50 Guest
     │
     ├── Internet
     ├── Server
     ├── Camera
     └── Production
Đây là một phân tách cơ bản nhưng rất quan trọng trong mạng doanh nghiệp.
VLAN quản trị dùng để làm gì?
Ngoài các VLAN phục vụ người dùng và thiết bị sản xuất, nên cân nhắc một Management VLAN riêng.
Ví dụ:
VLAN 99 – Management
Dùng cho:
- Switch.
- Firewall.
- Access Point.
- UPS có quản lý mạng.
- Một số thiết bị hạ tầng.
Ví dụ:
192.168.99.0/24
Quyền truy cập VLAN này chỉ dành cho:
- IT.
- Network Administrator.
- Hệ thống quản trị được phép.
Không nên để máy tính khách hoặc máy người dùng thông thường truy cập trực tiếp vào giao diện quản trị switch và firewall.
Firewall và Layer 3 có vai trò gì?
Tạo VLAN mới chỉ là bước đầu.
Ví dụ:
VLAN 10 Office
VLAN 20 CCTV
VLAN 30 OT
Nếu Core Switch cho phép routing giữa các VLAN mà không có chính sách, các VLAN vẫn có thể giao tiếp với nhau.
Do đó cần xác định:
VLAN nào được phép nói chuyện với VLAN nào?
Ví dụ:
| Nguồn | Đích | Chính sách |
|---|---|---|
| Office | Internet | Cho phép |
| Office | ERP/Server | Cho phép |
| Office | CCTV/NVR | Cho phép theo nhu cầu |
| Guest | Internet | Cho phép |
| Guest | Office | Chặn |
| Guest | CCTV | Chặn |
| Office | OT | Hạn chế |
| Camera | NVR | Cho phép |
| Camera | Internet | Hạn chế |
| IT Management | Switch/AP/Firewall | Cho phép |
Với OT, không nên dùng tư duy:
“Cứ cho phép tất cả rồi khi có lỗi mới chặn.”
Nên thiết kế theo nguyên tắc chỉ cho phép những luồng thực sự cần.
NIST khuyến nghị khi kết nối ICS với mạng doanh nghiệp, nên tối thiểu hóa các kết nối và kiểm soát chúng bằng firewall/DMZ.
Bảng VLAN nhà máy tham khảo
| VLAN | Chức năng | Thiết bị | Quyền truy cập chính |
|---|---|---|---|
| 10 | Office | PC, laptop, printer | ERP, Internet, dịch vụ nội bộ |
| 20 | CCTV | Camera, NVR | Camera ↔ NVR |
| 30 | Production/OT | PLC, HMI, IPC | Giao tiếp theo dây chuyền |
| 31 | Production A | Thiết bị Line A | Theo chính sách OT |
| 32 | Production B | Thiết bị Line B | Theo chính sách OT |
| 40 | WiFi Staff | Laptop, handheld | Internet + dịch vụ được cấp phép |
| 50 | Guest | Thiết bị khách | Internet |
| 60 | IoT | IoT/Barcode/thiết bị đặc thù | Chỉ dịch vụ cần thiết |
| 99 | Management | Switch, AP, Firewall | Quản trị IT |
Đây là mô hình tham khảo, không phải cấu hình bắt buộc cho mọi nhà máy.
Với nhà máy nhỏ, có thể chỉ cần 4–5 VLAN.
Với nhà máy lớn, có thể phải chia OT theo từng cell/area, khu vực hoặc chức năng.
VLAN nên kết hợp với tủ Rack và Backbone như thế nào?
Một hệ thống VLAN tốt vẫn cần hạ tầng vật lý phù hợp.
Ví dụ:
Core Switch – Tủ Rack trung tâm
↓
Cáp quang Backbone
↓
Switch Rack xưởng A
↓
Switch PoE / Access Switch
↓
Camera + AP + thiết bị sản xuất
Các VLAN có thể được truyền qua các liên kết trunk giữa các switch.
Tại switch access, port đến thiết bị đầu cuối thường được cấu hình theo VLAN tương ứng.
Ví dụ:
Port 1–16 → Camera VLAN 20
Port 17–20 → AP
Uplink → Trunk về Core
Với nhà máy có nhiều xưởng, kiến trúc Core → Backbone → Switch khu vực giúp hệ thống dễ tổ chức hơn. Cisco cũng đưa physical infrastructure, switching và plant/site backbone vào các thành phần quan trọng của kiến trúc mạng công nghiệp.
Có phải VLAN thay thế hoàn toàn mạng vật lý riêng?
Không.
VLAN là phân tách logic.
Trong một số trường hợp có rủi ro hoặc yêu cầu vận hành cao, doanh nghiệp có thể cần physical segregation.
Cisco lưu ý rằng trong một số nhà máy, các mạng có thể được tách vật lý hoàn toàn tùy mức độ rủi ro; VLAN là một trong những phương án phân đoạn phổ biến nhưng không phải giải pháp duy nhất.
Ví dụ:
Mạng văn phòng
- Có thể dùng chung Core.
CCTV
- Có thể dùng VLAN riêng trên hạ tầng switch.
OT rất quan trọng
Có thể cần kiến trúc mạng riêng hoặc vùng bảo vệ riêng, tùy đánh giá rủi ro.
Do đó, câu hỏi nên là:
“Mức độ cô lập nào phù hợp với từng hệ thống?”
chứ không phải:
“Tất cả có cần tách vật lý không?”
5 sai lầm khi chia VLAN nhà máy
Sai lầm 1: Chia VLAN nhưng không có chính sách Firewall/ACL
- Có 10 VLAN nhưng tất cả vẫn được routing tự do.
- Khi đó lợi ích bảo mật bị giảm đáng kể.
Sai lầm 2: Cho Guest truy cập mạng nội bộ
- WiFi khách chỉ nên được cấp quyền cần thiết, thường là Internet.
Sai lầm 3: Để Camera và Office chung một VLAN
- Với hệ thống CCTV lớn, nên cân nhắc VLAN riêng để dễ quản lý và kiểm soát lưu lượng.
Sai lầm 4: Đưa PLC và máy tính văn phòng vào cùng một mạng
- Đây là thiết kế cần đặc biệt thận trọng.
- NIST khuyến nghị phân tách ICS với mạng doanh nghiệp và kiểm soát kết nối giữa hai vùng.
Sai lầm 5: Tạo quá nhiều VLAN
- VLAN phải có mục đích rõ ràng.
- Nếu chia quá nhỏ mà không có chính sách quản trị, hệ thống sẽ khó vận hành hơn.
Checklist thiết kế VLAN cho nhà máy
Trước khi cấu hình, nên trả lời:
1. Nhà máy có bao nhiêu nhóm thiết bị?
- PC, camera, AP, PLC, HMI, server, IoT…
2. Nhóm nào cần giao tiếp với nhau?
- Không phải hai thiết bị cùng mạng là bắt buộc phải giao tiếp.
3. Nhóm nào có mức độ quan trọng cao?
- Ví dụ OT và hệ thống sản xuất.
4. Nhóm nào chỉ cần Internet?
- Ví dụ Guest.
5. Hệ thống nào cần truy cập từ xa?
- Cần xác định qua VPN, Firewall hoặc giải pháp quản trị phù hợp.
6. Có cần chia OT theo từng cell/area không?
- Với nhà máy lớn, đây có thể là một bước quan trọng.
7. Core/Layer 3 có đủ năng lực không?
- Cần tính routing, ACL, uplink và khả năng mở rộng.
8. IP Plan đã được xây dựng chưa?
- Không nên đặt VLAN trước rồi mới nghĩ địa chỉ IP sau.
Kết luận
Vậy hệ thống mạng cho nhà máy nên chia VLAN như thế nào?
Một mô hình dễ bắt đầu có thể là:
VLAN Office → VLAN CCTV → VLAN Production/OT → VLAN WiFi Staff → VLAN Guest → VLAN Management
Với nhà máy lớn, có thể tiếp tục chia Production/OT theo từng cell, dây chuyền hoặc khu vực.
Điểm quan trọng là VLAN phải đi cùng:
IP Plan + Routing + ACL/Firewall + Switch Managed + Backbone + chính sách truy cập.
Theo hướng dẫn mạng công nghiệp của Cisco, segmentation theo vùng chức năng và cell/area là một phần quan trọng của kiến trúc mạng sản xuất; VLAN có thể kết hợp với Layer 3, ACL và firewall để giới hạn giao tiếp giữa các vùng.
NIST cũng khuyến nghị tách mạng ICS/OT khỏi mạng doanh nghiệp và kiểm soát chặt các kết nối cần thiết giữa hai vùng.
Vì vậy:
Không nên chia VLAN chỉ để “cho có VLAN”. Hãy chia theo chức năng, mức độ tin cậy, luồng giao tiếp và rủi ro của từng hệ thống.
Một thiết kế VLAN nhà máy tốt sẽ giúp doanh nghiệp dễ quản lý địa chỉ IP, khoanh vùng sự cố, kiểm soát truy cập và tạo nền tảng để mở rộng mạng khi nhà máy bổ sung thêm camera, AP, dây chuyền hoặc thiết bị IoT.
Đối với hệ thống lớn, nên thiết kế đồng bộ Firewall + Core Switch + Managed Switch + VLAN + cáp quang Backbone + tủ Rack, thay vì cấu hình VLAN riêng lẻ trên từng switch.
Thông Tin Liên Hệ
 Công ty TNHH Menkar
 Nhà Thầu Thi công Hệ Thống Điện nhẹ: Camera Nhà Xưởng, Mạng Lan – Wifi, Âm Thanh, Tổng Đài…
 Địa chỉ: Số 447 Quán Rẽ, An Khánh, TP. Hải Phòng
 Hotline: 0984.556.618 (Mr Quý) – 0934.252.788 (Ms Trang)
 Website: menkar.vn
- Thi Công Hệ Thống Điện Nhẹ Cho Công Ty TNHH Chế Tạo GABRIEL Việt Nam
- Camera WiFi Quảng Ninh – Giải Pháp Giám Sát Thông Minh Cho Gia Đình Và Doanh Nghiệp
- Dịch Vụ SIP Trunking: Giải Pháp Kết Nối Đầu Số, Tiết Kiệm Chi Phí Gọi Ra Cho Doanh Nghiệp
- Lắp Camera Đầm Cá Vĩnh Bảo – Giải Pháp Giúp Chủ Đầm Quản Lý Ao Nuôi Hiệu Quả 24/7
- Camera Giám Sát Dây Chuyền Nhà Máy – Giải Pháp Quản Lý Sản Xuất Hiệu Quả